Project Glasswing:誰能拿到 Mythos,以及為什麼這件事重要
Anthropic 把 Mythos gate 給 12 家合作夥伴。這對 gated era 裡的 builder 跟 attacker 代表什麼。
Anthropic 在 2026 年 4 月 7 日宣布 Project Glasswing,把 Mythos 限定給 12 家 launch partner,加上另一個 40 家公司的 extended-access tier。理由是:Mythos 強到對 defender 比對 attacker 更有利,但前提是它要待在「值得信任的手裡」。1
那份名單大部分都不意外,但 CrowdStrike 跟 Palo Alto 入列讓我挑了一下眉。追下去之後發現的事情比想像中大:gating 這個動作本身代表什麼樣的行為,以及這件事告訴我們 AI 現在被怎麼對待。
過去:併購潮如何預告 Gating Era
過去兩年我們看到大廠加速併購 agentic AI 公司。Fortinet 在 2024 年 6 月先動,買了 Lacework,把 CNAPP 加進 Fortinet Security Fabric。CrowdStrike 跟 CheckPoint 則在同一天(2025 年 9 月 16 日)宣布併購 AI security 公司 Pangea 跟 Lakera。2
從這些併購裡可以看到兩個 pattern:
- Detection corpus 是一個耐久的 moat:那個 library of attack examples(prompt injection、jailbreak、行為模式),是在教 AI security 工具「威脅長什麼樣」。要建立起來需要好幾年的資料蒐集、專家標註跟實戰測試。
- 大廠在用錢換時間:任何競爭者或大企業都可以自己建一個對等的 corpus,但會花上好幾年。這些 AI 公司起步早,買下來就等於跳過那段非花時間不可的等待。
Lakera 的 Gandalf game 累積了超過 8000 萬個 prompt、超過 100 萬名玩家,玩家累計遊玩時間超過 30 年,這些資料養出了 Lakera prompt-injection 防禦背後的 training corpus。Pangea 出貨的 AI prompt-injection detection 達到 99% 效能、低於 30ms 的延遲,這種等級的表現一定要有相當量級的標註資料在底下。兩者都是「要花好幾年才能建出來,但一張支票就能買下」。3
表面看起來像在累積資產。但同樣的 pattern 一直重複,你會看到另一件事:這些公司在為一個「powerful AI model 會被當成 weapons-class capability」的世界做準備。不是因為有人正式叫它武器,而是因為保護這些 model 的「行為」往綑綁、限縮的方向走,gated model 變成 AI 的新常態。
Mythos:是 asset 還是 weapon?跟它得到什麼樣的對待
從一般定義來看,asset 就是有價值、可以被偷被賣、有 market 的東西。在 cybersecurity 裡,asset 從來不是靜態的。新技術一直加進來,AI 也一樣。PII 是 asset,照這個定義,powerful AI model 也是 asset。Mythos 三個條件都符合。
「Weapon」的定義就比較難。Merriam-Webster 給的兩條定義:(1) 用來傷害、擊敗或摧毀的東西(像棒子、刀、槍);(2) 用來對抗他者的工具。AI 直接套到第一條不太合:Mythos 自己不會物理上傷害誰。但它可以「間接」對得上 —— 嵌進自主武器、AI 設計的病原、針對實體基礎設施的 cyber attack 之類。在 cyberattack 這一塊,Mythos 會自主地找出漏洞、demonstrate 利用路徑。它符合第二條定義,並且在「拿得到的人」跟「拿不到的人」之間製造能力差距。
不過 asset 是被「defend」,不是被「gate」。當保護動作是 defend(防偷、保護 model weight),這個行為把 model 當作 asset。當保護動作是 gate 那些會給 attacker 帶來戰術優勢的東西(控制散佈、限制存取、審查合作對象),這個行為其實是把 model 當成歷史上我們留給 kinetic weapon 的對待方式。Glasswing 是後者。
現有的 framework 是 spectrum 而不是互斥的桶子。純軟體會落在 EULA + antitrust。完整的 weapon 會落在 treaty + inspectorate(像 Chemical Weapons Convention 跟 OPCW)。鈾這種 dual-use material 兩層同時都吃:被當 asset defend,也被當 weapon gate。Mythos 部分符合 weapon 的定義,所以它落在同樣的 dual-use 地帶。它是這個地帶裡的第一個 AI model,分層治理還在現場拼湊(improvised),所以最後變成 Anthropic 自己動手做。4
之所以要拼湊,是因為 cybersecurity 從來沒有過正式的 weapons-class governance 機制(沒有有約束力的 treaty、沒有 inspectorate、沒有驗證機制)。最接近的工具是 Wassenaar Arrangement 對 intrusion software 的自願性出口管制,但那是一層 regulatory overlay,不是 weapons governance。5
但 Mythos 遇到的對待不一樣:限定給 12 家 partner、跨國 regulator 開會、央行開始建新的 framework。這就是 kinetic-weapons-class governance 的「行為」開始套到 cyber 這側的「武器」上。這篇剩下的內容就是在記錄這個 mismatch。
AI 真正改變了 offensive security 的什麼
在 cybersecurity 領域,我們把工具叫「武器」很多年了。Nmap、Metasploit、Mimikatz、Rubeus、Cobalt Strike 在口語上就是 offensive security 的「cyber arsenal」。這些工具靠程式碼造成傷害(不是物理力量),影響範圍從資料外洩、財務影響到實體基礎設施被攻擊都有。
Mythos 不是這個 cyber arsenal 的延伸,它是「使用」這個 arsenal。它把技術鏈接起來、發想攻擊路徑,然後決定哪個工具什麼時候用。這些工具還是需要人來下指令,這點 Mythos 沒改變。它改的是「工具之間的編排(orchestration)」。
在 red teaming 跟 pentest engagement 裡,跑 open-source exploit 工具以前的工作流是這樣:手動設定 target 相關的常數、一行一行讀 script、壞掉的時候 debug。對 security practitioner 來說這種摩擦很常見,AI 讓它大幅減少。Script 沒變、工具沒變。Mythos 把這件事再延伸:它可以自主地把那些步驟串起來。Operator 的角色從「指揮每一步」變成「監督整個鏈條」,同樣時間裡可以 cover 的範圍變大很多。
但 operator 還是要在現場,原因很具體。一個能自主串接 exploit 的 AI capability,同樣也能對關鍵環境造成破壞性的動作。Human-in-the-loop 是一個 safety mechanism,目的是讓 AI 不會在缺乏判斷、意圖跟究責的情況下運作。這就是 AI 跟人在 offensive security 裡的合作方式:人指揮、AI 執行。危險的能力始終綁在 operator 的判斷上。是「人控制 AI」,不是「AI 控制人在做什麼」。
現在:Gating 作為 weapons-class governance 的行為
篩選邏輯:政治乾淨度第一
很多人看 Glasswing 的 partner 名單,看到的是 big tech、金融、security 的組合。但仔細看,會發現一條共同主軸:每家 launch-tier partner 都有制度上的結構(治理流程、security team、監管監督)可以維持對 AI capability 的 human-in-the-loop 紀律。我接下來會講的六個篩選因子不是分開的條件,而是一個整體的 proxy,回答的是「誰能被信任去讓人保持控制」。第一個是政治乾淨度。
這個條件在 Anthropic 跟美國 DoD 的爭議裡看得很清楚。事情起源於 Anthropic 拒絕讓 Claude 用在 fully autonomous weapons 或大規模監控上。DoD 在 2026 年 3 月 4 日把 Anthropic 列為「supply chain risk」,在訴訟期間排除 Anthropic 的 DoD contract。6
同樣的邏輯把 defense prime(Lockheed、Boeing、Northrop)排除在 launch list 之外。當你最大的客戶就是 DoD,你的 security 能力多強都沒用。
相反地,12 家 launch partner 都跟美國政府的關係乾淨。AWS、Google、Microsoft、NVIDIA 持有 FedRAMP High 跟 DoD Impact Level 5 認證。JPMorgan Chase 排在 FSB G-SIB 名單最頂層,是這個最高等級裡唯一的銀行。CrowdStrike、Palo Alto、Cisco 是有 FedRAMP 認證、且擁有政府客戶基礎的 security vendor。7
除了 Pentagon 之外,大多數美國政府機關跟 Anthropic 都有實質的合作:用 Mythos 在機密網路上(NSA)、評估能力(CAISI)、評估系統性風險(Treasury、Fed)、協調發佈時程(NEC,Hassett 公開確認 Anthropic 「同意先 hold back 公開發佈,等到我們的官員把所有東西都搞清楚為止」),或是進行外交層面的接觸(白宮)。8
政治乾淨度是 gating filter。其他五個因子是被選中合作夥伴的共同特徵:總部都在美國、都是 dominant-scale 領導者、大多數都有直接使用 Anthropic model 的 AI lab、選定當下都已經 operationalize 了 agentic AI capability、它們的防禦面跟 Mythos 漏洞發現會落地的位置(OS、browser、kernel、hypervisor)有重疊。
Glasswing 的反競爭代價
JPMorgan Chase 是六大美國銀行裡唯一拿到 Mythos 的。Treasury 的 Bessent 跟 Fed 的 Powell 必須把另外五家銀行的 CEO(BofA、Citi、Goldman、Morgan Stanley、Wells Fargo)召來開緊急閉門會議,跟他們 brief 一個他們完全沒得用的 model。JPMorgan 的 Jamie Dimon 那天剛好沒辦法到場。9
這給了 JPMorgan 三個競爭優勢:
- Time Advantage(時間優勢):JPMorgan 在 cyber posture 上領先 4–6 個月。Anthropic 明確提到 coordinated vulnerability disclosure timeline 是 90 天。這給了 JPMorgan 防禦面的搶跑時間。10
- Capital Reserves Advantage(資本準備金優勢):監管要求銀行保留資本來防範潛在的 cyber attack。如果 Mythos-class 的威脅被算進這個計算,而且 Mythos 被算成一個 defense,有 Mythos 的銀行有可能 reserve 較少。在 SIFI 的規模下,準備金比率動一個小幅度就可能等同於數十億美金,可以拿去用在別的地方,這就是 balance sheet 上的競爭優勢。11
- Policy Capture and Rule-Shaping(政策參與跟規則塑造):當 Treasury 還在談判要怎麼擴大銀行業者的 access 時,JPMorgan 已經坐在桌邊,是 standard-setter。它現在已經在參與 Mythos 在銀行業的使用情境、threat-sharing 協定、rollout 結構的討論。等到另外五家銀行 onboard 的時候,他們進的會是一個圍繞 JPMorgan 的需求跟偏好設計的系統。
除了 JPMorgan 的優勢之外,市場已經在 price in 這個排除效應。Cloudflare 沒進 launch list,2026 年 4 月 10 日 Project Glasswing 宣布之後,股價下跌了大約 14%。儘管 Oppenheimer 出來說擔憂被誇大,市場訊號不會騙人。12
Project Glasswing 這個樣子,正是當「應該負責的 cyber capability framework」缺席的時候,產業自己 self-organize 出 kinetic-weapons-class governance 行為的樣子。除了政治乾淨度這個 pattern 以外,Glasswing 還打開另一個 antitrust 問題:Glasswing 是不是違反了 Sherman Act。
Sherman Act Section 1:Glasswing 落在政策之外
Madhavi Singh,Yale Thurman Arnold Project 副主任、Information Society Project 駐校研究員,認為這個「AI Avengers」聯盟有違反 Sherman Antitrust Act 第 1 條的風險。
「任何在多州之間或與外國之間限制貿易或商業的契約、托拉斯形式或其他形式的結合、或共謀,皆屬違法。」13
Singh 的論點是:Sherman Act 禁止限制貿易的協議,而競爭者之間的資訊共享在歷史上一直會引來反托拉斯的審視。Glasswing 是公司之間的 consortium、它限制了貿易,所以有潛在的反競爭問題。
DOJ 在歷史上其實是允許 cybersecurity 領域的競爭者之間共享資訊的,最清楚的一次是 2000 年 10 月寫給 Electric Power Research Institute 的那封信。那封信允許這種交流,但有三個前提:對所有產業內的公司開放、限定於技術層面的安全議題、排除價格、產能、未來規劃這類有競爭敏感性的議題。2014 年 4 月 DOJ-FTC 的聯合政策聲明再次確認了這個 framework,認定「設計得當的 cyber threat 資訊共享不太可能引起反托拉斯疑慮」。14
照這個「properly designed」的標準,Glasswing 三個條件全部不符合:限定給 12 個被選中的合作夥伴、給的是 coordinated 的 frontier AI access 而不是窄義的 threat data、並且在 insider 跟 outsider 之間製造了被記錄下來的能力差距。Cloudflare 在 2026 年 4 月 10 日跌 14%,就是市場在讀取這個傷害。
不只是 Singh:Huang、Schneier,以及 skeptic 之間的共識
Glasswing 在「有沒有效」這件事上也吃到質疑。在 2026 年 4 月跟 Dwarkesh Patel 的訪談裡,Jensen Huang 說 Mythos 是用「fairly mundane capacity」訓練出來的。他認為訓練它用的算力是廣泛取得得到的,包括在中國。Huang 在 export control 上有商業利益反對立場。但即使把那個放一邊,這個結構性論點還是站得住腳:gating 也許能放慢擴散,但無法阻止。Insider 跟 outsider 之間的能力差距還是存在。
Bruce Schneier 從政治角度提出第三個疑慮:他直接說 Glasswing 是 Anthropic 的一場 PR 操作。措辭也許銳了一點,但底層觀察是真的。
Singh 跟 Schneier 收斂到同一個診斷:沒有一個中立機構去判斷 safety trade-off 值不值得。所以產業自己 self-organize 出一個,而那個結構正好對產業本身有利。Huang 的擔憂再加碼:就算真的有中立機構存在,底層算力的可取得性也廣到 gating 可能根本做不到 framework 需要的那件事。
那個 self-organization 就是 Glasswing 真正的本質。沒有人指派 Anthropic 跟這 12 家既有大廠來當這個量級的 cyber weapon 的「責任仲裁者」。這個結構剛好對既有大廠有利,但同時也有合理的 operational logic 在裡面:vetting 要時間、大規模 rollout 需要結構、圈子小一點 coordination 比較快。
未來:governance 行為,但沒有 governance framework
兩個歷史 pattern:每一代都會有它的衝突,而 governance 永遠落後
一旦你看出 gating 這個行為就是 kinetic weapons-class governance,歷史 pattern 就浮現了:每一代 dual-use 技術,最後都會 trigger 一個定義性的衝突。
我們看過 nuclear 跟 missile capability 推動了冷戰。「The Chip War」(Chris Miller 的命名)為半導體集中化所引發的東西命了名。當前這一代是 cyber AI conflict(Mythos 大規模找出 zero-day、Glasswing 式的 gating、各國 regulator 各自反應)。它叫不叫得出名字其實沒那麼重要,重要的是 governance 跟不跟得上。
我們觀察到的技術,從直接的物理破壞,慢慢轉向經濟跟戰略層面的控制。當被感知的威脅輪廓離 kinetic harm 越來越遠,formal governance 的力道也越來越弱。「good governance」的定義會變,但為了簡化可以縮成兩根支柱:如果一個資源同時有具法律約束力的 treaty 跟一個專責的執法機構,這套 governance 就排得比較高。
照這個測試,nuclear 排最高(NPT + IAEA),missile 弱一點(MTCR 是自願性的、沒有 inspectorate),semiconductor 跟 AI 最低(兩根支柱都沒有)。15
強度是一個軸,時機是另一個軸。Governance 永遠落後 capability,而且每一代落差越來越大:
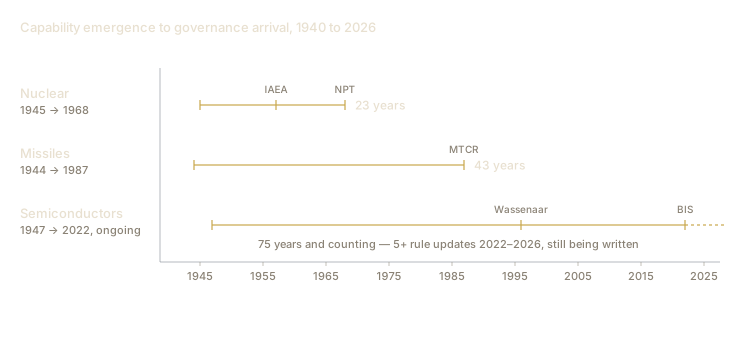
能力出現到治理到位的時間落差,1940 至 2026
AI 也預期會走同樣的路,而我們才剛開始。
Glasswing 落在哪裡:AI 的多層 chokepoint stack
對 cyber AI 來說有兩件事特別重要。第一是擴散 pattern。AI capability 比任何前一代 dual-use 技術擴散得更快。Open-weight model 的釋出可以以「天」為單位。DeepSeek-R1 已經 demonstrate 過:frontier 等級的能力可以開放釋出。把 Anthropic 推往 gate Mythos 的壓力,Amodei 講得很明白:「More powerful models are going to come from us and from others, and so we do need a plan to respond to this.(更強的 model 會從我們、也會從別人那邊出來,所以我們需要一個應對計畫。)」
第二,AI 的五層 stack 上有多個 chokepoint。底層的 chip export 從 2022 年起就被美國透過 BIS 規則 gate 起來。中間的 infrastructure 集中在 hyperscaler(AWS、Azure、GCP)。Model 層則是 closed-weight(可以 gate)跟 open-weight(gate 不了)的混合。Anthropic gate Mythos 不是唯一的 chokepoint。它是疊在 BIS 已經建立的 chip 層 chokepoint 之上,新的 model 層 chokepoint。16
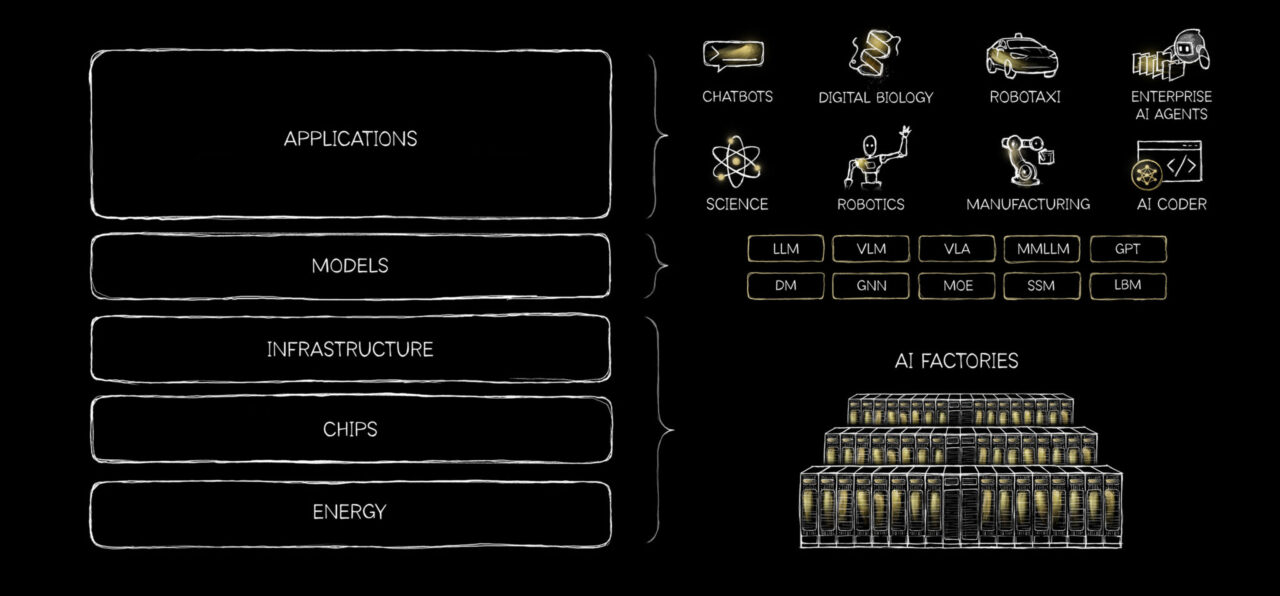
出自 Jensen Huang 的 AI 5-Layer Cake — NVIDIA CES 2026 keynote。
AI 現在至少有兩層處於單方面控制之下,而這兩層之間沒有任何協調機制。
為什麼沒有 formal framework:industrial unilateralism 跟兩根支柱缺口
這個量級的 cyber capability,既沒有制定規則的全球性 treaty,也沒有驗證合規的 inspectorate。NIST AI RMF 是自願性指南。EU AI Act 在 EU 司法管轄區內對 AI system 跟 model 套上有約束力的規則,但它是區域性的、且觸不到 BIS 另外管的 chip 層。17
兩根支柱這套標準,是為「破壞性 payload 在物理上可被 inspect」的能力打造的。Nuclear material、chemical agent 都符合。但 AI agent 像 Mythos 就不太符合得了。這也是為什麼到現在還沒有 formal framework 形成的部分原因。
在缺乏 formal framework 的情況下,非正式的 governance 在不同層之間以不均勻的方式長出來:
- Chip 層有 BIS export controls(美國單方、在美國司法管轄區內具法律效力、透過 FDPR 有域外效力)。
- Infrastructure 層的 hyperscaler 集中度只在「使用」跟「韌性」層面上被監管(FedRAMP、EU DORA、NIS2),沒有任何 framework 處理集中度本身。18
- Model 層有 Glasswing(產業 self-organization、沒有法律效力)。
這些之間沒有任何協調,也沒有 treaty 撐腰。
Nuclear non-proliferation 是 multilateral;US-USSR strategic arms 是 bilateral;chip 是 unilateral;AI 是 industrial unilateral。每一步:room 裡的聲音越少,受影響的人越多。每一個世代的「治理」國際正當性越來越弱、約束力越來越鬆、越來越集中在美國手裡。
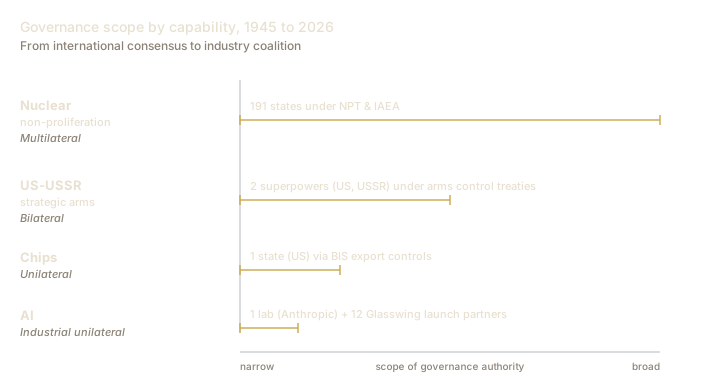
每一個接續出現的治理機制,都比前一個牽涉到更少的 actor。AI 的治理現在落在一個產業聯盟手上。圖中 bar 的長度反映的是 governance authority 的廣度,不是 actor 數量。
Glasswing 完美貼合這個 pattern。它是產業 self-organization,去填補沒有 formal framework 涵蓋的 model 層缺口。這個真空不是「沒有 governance」,而是「沒有 formal coordinated framework」橫跨那些被分別治理的層。
Calls to Action:給在 gated era 裡操作的 builder 跟 attacker
過去、現在跟未來的這些觀察告訴我們不少接下來該做的事。以下是我從這些觀察推得的結論,以及對我們自己代表什麼意義:
不對稱擴散:防禦端的 frontier capability 被 gate;attacker 端的能力透過 open weight 擴散
對「服務 smaller defender 的防禦型 AI 產品 builder」來說,市場是開的。Glasswing 把這群 defender 留在沒有產品可用的狀態,他們要面對的是用 open-weight DeepSeek、Qwen、Mistral 的 attacker。你的產品要守的是這個缺口:偵測 AI augmented 攻擊行為、能 fit 進客戶 security stack 的部署方式、能交給 regulator 的 audit-ready 證據。Lakera(Check Point)跟 Pangea(CrowdStrike)已經把 runtime guardrail 跟 platform 兩層吸收掉。Audit-evidence 那一層還是開的;Mindgard(融資 8M 美金、獨立)目前是看得到的玩家。挑一個還沒被佔的層,建出來。19
對「security researcher 跟有 research arm 的 offensive security 公司」來說,用 open-weight AI agent 去模擬 Mythos-class 的攻擊。意思是用 Ollama 之類的 inference framework 在本地跑 model,配上 LangChain 或 AutoGen 之類的 agent framework 串進你既有的 toolchain。你的 MVP 變成:什麼 model 用在哪一種 engagement、orchestration 怎麼接、人的判斷在哪裡介入、決策怎麼留下紀錄。Glasswing 替你創造了市場,早期回應已經看得到:XBOW 募了 273M 美金,在 HackerOne 上 ranking 第一,是史上第一個在主流 bug bounty 平台上贏過所有人類的自主系統;Armadin 在 2026 年 3 月推出,要打造「以 agentic attacker swarm 形式運作的 specialized AI agent」。被 Glasswing 排除在外的 smaller defender 就是你的客戶:跟 Glasswing partner 同樣的威脅輪廓,但沒有任何防禦面的搶跑時間。20
Governance 不見得會以歷史走過的方式抵達
對「服務受監管企業的防禦型 AI security 產品 builder」來說,往產業主導的 standard 設計,不要等可能永遠不會來的 government regulation。在 governance 真空裡長出來的 framework 都是產業自己建的、而且已經在用了:把你的 detection 對到 ATLAS techniques、把 input/output 防護對到 OWASP、把 governance 文件對到 NIST RMF profile。客戶的 RFP 已經在用這些。Lakera 出過明確對到 MITRE ATLAS 跟 OWASP LLM Top 10 的對齊指南,2025 年 9 月被 Check Point 併購。Standard alignment 是 acquirer 看得到的公開定位。21
對「在 offensive security 公司、提供 AI red-team、pentest 或 adversary emulation 服務的 attacker」來說,現在就投入產業 standard 的方法論貢獻。可行的路徑包括:把 case study 投到 MITRE ATLAS(Zenity 已經這樣做過 AML.CS0042:SesameOp backdoor)、參與 OWASP LLM Top 10 跟 Agentic working group、對 NIST RMF Profile 草稿提意見、或是釋出實作 standard 的 open-source 工具。好處在 12–24 個月內會 compound:你公司的名字會出現在 RFP 引用的 framework 裡、你會從 working group 跟 regulator 諮詢那邊收到 inbound、acquirer 會把貢獻者身份視為一個難偽造的 quality signal。窗口期就是現在,趁貢獻者還少。等到 contributor pool 滿了,貢獻就不再是 differentiator 了。22
地理碎片化:地區性規則,地區性的房間
對「產品要在受監管企業內保護 AI 的 builder」來說,把 regulator 當客戶。Regulator 永遠不會簽你的合約,但他決定你的客戶可以買什麼。各地區的 regulator 都在把對 AI vendor 的期待寫進自己的金融監管 framework,彼此之間沒有任何協調機制。同時在 cyber 這側,執法先例已經立下:澳洲 Federal Court 在 2026 年 2 月依 Corporations Act 罰了 FIIG Securities 250 萬美元,理由是文件、風險管理、資源配置不足。Mindgard,是 Lancaster University 的 spinout,出貨的是「對齊 governance 的文件」,幫客戶滿足 audit 期待。憑證打開採購大門,證據格式讓門保持開著。能打開英國門的,打不開新加坡的。23
對「在 offensive security 公司操作的 attacker」來說,先在 AI red teaming 裡挑你的 sub-niche(LLM、agentic、AI infrastructure、AI augmented traditional 等)。一旦 niche 鎖定,靠出席 conference 跟線上社群、分享公開研究、真誠地幫人,把可信度疊起來。不同地區會看不同的 lineup:Black Hat(Asia、Europe、US)、DEF CON、44CON London、VXCON 香港。那是辨識度累積的地方,也是 acquirer 找到你的地方。Pangea 跟 Koi 是防禦端的證明:兩者都鎖定了一個 sub-niche,然後被併購。24
這篇文章一開始只是對 agentic AI 併購趨勢的好奇,最後變成對 Project Glasswing 的深度梳理跟對它接下來可能的方向的觀察。
我自己的思考裡最大的轉變是:Glasswing 真的不是關於 Mythos。它是關於「當 kinetic-weapons-class 的 gating 行為(控制散佈、審查合作對象、限制存取)被套用到一個從來沒被正式歸到那個類別的能力上」會發生什麼事。行為才是訊號。論述還沒跟上。
我接下來想觀察的事:是不是會有什麼正式機制最終取代「產業自己決定誰握有 Mythos-class 能力」這件事,還是 industrial unilateralism 會變成新的常態。在那之前,預設是產業在那個空缺裡自己長出 self-organization。
Further Reading
以下是研究過程中參考過、但沒有成為內文直接引用的來源。
Mythos、Glasswing 與 AI Cybersecurity 報導
- NBC News, Anthropic Project Glasswing: Mythos Preview gets limited release
- Euronews, Why Anthropic’s most powerful AI model Mythos Preview is too dangerous for public release
- Bloomberg, Your Questions About Anthropic’s Mythos AI Model, Answered
Cloudflare 跟整個產業的市場反應
- TradingKey, Anthropic Claude Mythos Preview Sparks Wall Street Panic: Bessent, Powell Summon CEOs; Cloudflare Tumbles 8%
- FutunNN, Cloudflare Sell-Off Offers Buying Opportunity as Project Glasswing Concerns ‘Overblown,’ Oppenheimer Says
- StocksToTrade, NET Stock Slides As AI Deals And Analyst Support Pile Up
攻擊側 AI security 的募資與併購
- Penligent, Top AI Penetration Testing Companies in 2026
- Horizon3.ai, Horizon3.ai Raises $100M to Cement Leadership in Autonomous Security
- Pentera Acquires EVA Information Security (ChannelE2E)
- Pentera Acquires DevOcean (BankInfoSecurity)
- SecurityWeek, Kevin Mandia’s Armadin Launches With $189.9 Million in Funding
- TechRepublic, AI Bug Hunter Sets Milestone By Claiming Top Spot on HackerOne’s Leaderboard
- Menlo Ventures, Agents for Security: The Tipping Point for Offensive AI
Attacker 端對 open-weight model 的使用(LLMjacking)
- Sysdig, LLMjacking targets DeepSeek
- BleepingComputer, Hackers target misconfigured proxies to access paid LLM services
- Rescana, LLMjacking: How Hackers Exploit Misconfigured Proxies
中型市場的 AI security 缺口跟治理需求
- Security Info Watch, Mid-Market AI Gets Serious: Why 2026 Is the Year of Practical Deployment
- AGAT Software, AI Agent Security in 2026: What Enterprises Are Getting Wrong
- Cranium AI, AI Security in 2026: Enterprise Governance, Risks, and Best Practices
- Digital Nemko, AI Security Auditing for Enterprise: 2025 Risk & Compliance
- Kiteworks, Top 9 AI-Powered Data Governance Tools for 2026
區域性的監管 framework(新加坡、香港、英國)
- CSA Singapore, Cyber Trust mark certification
- Baker McKenzie, Singapore: Cybersecurity Licensing Framework Updates (March 2026)
- HKMA, Fintech Promotion Blueprint (3 February 2026)
- HKMA, Regulators launch GenA.I. Sandbox++ (5 March 2026)
- Bank of England, SS1/23 — Model risk management principles for banks (PDF)
名詞定義
Footnotes
-
Anthropic, Project Glasswing: Securing critical software for the AI era, April 7, 2026; Anthropic Red Team, Claude Mythos Preview cybersecurity capabilities. ↩
-
Fortinet, Fortinet to Acquire Lacework, June 2024; CrowdStrike, To Acquire Pangea to Secure Every Layer of Enterprise AI, September 16, 2025; Check Point, Acquires Lakera to Deliver End-to-End AI Security for Enterprises, September 16, 2025. ↩
-
Lakera, Lakera AI (Gandalf game; 80M+ adversarial-pattern training corpus from 1M+ players, 30+ years of cumulative play time). Pangea efficacy details from acquisition press release — see 2. ↩
-
EULAs + antitrust: Duke Law on EULAs; Apple Licensed Application EULA; U.S. v. Microsoft, 253 F.3d 34 (D.C. Cir. 2001). Pure weapons (treaties + inspectorates): Organisation for the Prohibition of Chemical Weapons (OPCW), Chemical Weapons Convention. Uranium dual-use — traded as commodity: World Nuclear Association, Uranium Markets; defended via trade policy: DOE, Biden-Harris Administration Enacts Law Banning Importation of Russian Uranium; gated as proliferation-sensitive material: Arms Control Association, IAEA Safeguards Agreements at a Glance; NRC, 10 CFR Part 110 — Export and Import of Nuclear Equipment and Material. ↩
-
Cybersecurity governance gap: Arms Control Association, Multilateral Agreements to Constrain Cyberconflict; Lawfare, The UN GGE Failed. Is International Law in Cyberspace Doomed As Well?; Cambridge American Journal of International Law, An Inspection Regime for Cyber Weapons: A Challenge Too Far?. Wassenaar Arrangement: U.S. Federal Register, Wassenaar Arrangement 2013 Plenary Agreements Implementation: Intrusion and Surveillance Items; Wassenaar Arrangement, List of Dual-Use Goods and Technologies and Munitions List (current control list — “intrusion software” defined under Category 4 (Computers)). ↩
-
CNBC, Anthropic loses appeals court bid to temporarily block Pentagon blacklisting, April 8, 2026; Anthropic, Where things stand with the Department of War. ↩
-
Amazon Bedrock, FedRAMP High and DoD IL-4/5 approval in AWS GovCloud; Google Cloud, FedRAMP and DoD compliance scope; FSB, 2025 List of Global Systemically Important Banks (G-SIBs); Yahoo Finance, JPMorgan Again Tops FSB’s G-SIB List. ↩
-
Axios, Scoop: NSA using Anthropic’s Mythos despite Defense Department blacklist, April 19, 2026; Yahoo, NSA Is Using Anthropic’s Powerful Claude Mythos AI as CEO Meets With White House: Report; CAISI–Anthropic capability evaluation: Anthropic, Strengthening our safeguards through collaboration with US CAISI and UK AISI; NIST, Center for AI Standards and Innovation (CAISI); UK AI Security Institute, Our evaluation of Claude Mythos Preview’s cyber capabilities; Resultsense, US agencies sidestep Trump’s Anthropic ban for Mythos tests, April 16, 2026; CNBC, Powell, Bessent met with U.S. Bank CEOs over Anthropic’s Mythos threat, April 10, 2026; Axios, Bessent and Wiles met Anthropic’s Amodei in sign of thaw, April 17, 2026; CNBC, Trump says he had ‘no idea’ Anthropic’s Amodei met with White House about Mythos. ↩
-
Bloomberg, Bessent, Powell Summon Bank CEOs to Urgent Meeting Over Anthropic’s New AI Model, April 10, 2026; Sullivan & Cromwell, Treasury Secretary and Federal Reserve Chair Warn Bank CEOs About Cybersecurity Risks Posed by Anthropic’s New AI Model; Fortune, Bessent and Powell convened Wall Street CEOs to address Anthropic’s Mythos model, April 10, 2026; CBS News, Fed Chair Jerome Powell, Treasury’s Bessent and top bank CEOs met over Anthropic’s Mythos model. CNBC coverage of the same meeting also referenced in 8. ↩
-
Anthropic, Coordinated vulnerability disclosure for Claude-discovered vulnerabilities (90-day disclosure deadline + 45-day post-patch). ↩
-
Bank capital and cyber risk: BIS, Operational and cyber risks in the financial sector (Working Paper 840); BIS FSI Insights 50, Banks’ cyber security: a second generation of regulatory approaches; Federal Reserve, Stress Tests and Capital Planning; Federal Reserve, Large Bank Capital Requirements. ↩
-
FinancialContent, Cybersecurity’s Reckoning: Valuations Vaporize as Cloudflare, Palo Alto, and CrowdStrike Lead Sector-Wide Rout, April 10, 2026; 24/7 Wall St., The ‘SaaS-Pocalypse’ Continues: Cloudflare, ServiceNow, CrowdStrike Under Fire as Anthropic Rewrites the Rules, April 10, 2026; The Globe and Mail (Reuters), US software stocks fall as Anthropic’s new AI model revives disruption fears; TradingKey, Cloudflare Inc Stock (NET) Moved Down by 12.46% on Apr 10; MarketScreener, Cloudflare Sell-Off Offers Buying Opportunity as Project Glasswing Concerns ‘Overblown,’ Oppenheimer Says. ↩
-
Cornell Law School Legal Information Institute, 15 U.S. Code § 1 — Trusts, etc., in restraint of trade illegal; penalty. ↩
-
U.S. Department of Justice, Justice Department Approves Information Exchange Proposed by the Electric Power Research Institute, October 2, 2000; Federal Trade Commission and U.S. Department of Justice, Antitrust Policy Statement on Sharing of Cybersecurity Information, April 10, 2014. ↩
-
Treaty on the Non-Proliferation of Nuclear Weapons (NPT), UN Office for Disarmament Affairs; IAEA safeguards system; Missile Technology Control Regime (MTCR) (voluntary, no inspectorate); Missile Technology Control Regime (MTCR) Questions and Answers. ↩
-
U.S. Bureau of Industry and Security, Advanced Computing and Semiconductor Manufacturing Equipment Rules (BIS export controls in place since 2022); ITI: Unilateral Approach to Semiconductor Export Controls Will Weaken U.S. Competitiveness, Not Achieve National Security Objectives; NVIDIA, The AI 5-Layer Cake (five-layer framing for AI infrastructure). ↩
-
NIST, AI Risk Management Framework (AI RMF 1.0); European Union, Regulation (EU) 2024/1689 — Artificial Intelligence Act. ↩
-
Hyperscaler concentration and governance gap: Synergy Research Group, Cloud Market Share Trends — Big Three Together Hold 63%; UK CMA, Cloud Services Market Investigation Final Decision (July 2025); EBA, ESAs designate critical ICT third-party providers under DORA (November 2025); EU Commission, Data Act; US GSA, FedRAMP. ↩
-
Lancaster University, Lancaster spinout Mindgard raises $8M to revolutionise AI security. ↩
-
XBOW, The road to Top 1: How XBOW did it (first autonomous system to outrank every human on a major bug bounty platform); XBOW, XBOW Raises $120M to Scale its Autonomous Hacker (Series C bringing cumulative funding to $273M); Armadin, Armadin Secures Record-Breaking $189.9M in Seed and Series A Funding to Combat the Era of AI-Driven Hyperattacks; TechCrunch, Mandiant’s founder just raised $190M for his autonomous AI agent security startup, March 10, 2026. ↩
-
MITRE, ATLAS — Adversarial Threat Landscape for Artificial-Intelligence Systems; OWASP Gen AI Security Project, OWASP Top 10 for Large Language Model Applications; NIST AI RMF — see 15. Lakera, AI Security by Design: Lakera’s Alignment with MITRE ATLAS; Lakera, Aligning with the OWASP Top 10 for LLMs (2025): How Lakera Secures GenAI Applications. ↩
-
Zenity, Zenity’s contributions to MITRE ATLAS’s first 2026 release (documents Zenity’s contribution of AML.CS0042, the SesameOp backdoor case study). ↩
-
Cyber Daily, FIIG Fined: Federal Court orders $2.5M penalty for cyber security failures; Bird & Bird, ASIC cyber enforcement outcome against FIIG — what the February 2026 penalty means in practice; Mindgard, AI Discovery Assessment (“Report AI Risk with Confidence” section, source of the “governance-aligned documentation” / “meet audit expectations” verbatim language). ↩
-
Black Hat (Asia, Europe, US); DEF CON; 44CON London; VXCON Hong Kong. ↩